Muchos organizadores se están reuniendo en un servidor de Discord: https://discord.gg/ftTRw2Z Puedes contactar allí y conocer otros activistas de tu área.
Los horarios y las ubicaciones pueden cambiar en el último minuto. Asegúrate de actualizarte en las páginas de eventos enumeradas.
Manteneros a salvo compas, hagamos historia juntos.
A los organizadores: Si algo es incorrecto, envíe un correo electrónico a anonymousmillionmaskmarch@protonmail.com Se editará de inmediato.
El sitio web oficial de Minneapolis fue pirateado después de 3 días de ataques cibernéticos. Se han filtrado cientos correos electrónicos con contraseñas.
Troleo modo Dios a los gestores de la Alambra de Granada. Según la 9deAnon, por medio de un hackeo de bajo perfil se pone relevancia tanto la calidad del servicio, ínfima, como las relaciones de poder de sus gestores. Todo indica que nos encontramos ante otro caso de favoritismo entre amiguetes, más tradicional en este país que la navidad, dado el escaso grado de preparación de los gestores de la web, segura mente desmotivados becarios a las órdenes del sátrapa de turno; más interesado en arañar el contrato que en dar el servicio. Bien venidos a Españistán, tierra de bandidos.
Desde este blog un incuestionable saludo fraternal a los compañeros de la 9.
El día 22 de mayo de 2019, el Confidencial, publica una noticia que alerta de una vulnerabilidad en la web de compra de entradas online de la Alhambra de Granada (link). Ese mismo día se suceden comunicados, desmentidos, notas de prensa, opiniones de políticos y de responsables de la Consejería de la Junta de Andalucía. Algunas publicaciones tecnológicas también reflejan “el hackeo” que había sufrido la plataforma con mayor o menor fortuna en sus análisis.
Dos noticias cierran el anecdotario del suceso: una, el comunicado que la empresa Hiberus envía a los medios echando la culpa a un ataque profesional y organizado; dos, el anuncio de varios medios el día 24 de mayo donde se comunica la denuncia realizada en la Policía para que se averigüe si hubo acceso no autorizado y se depuren responsabilidades.
Hasta aquí, lo que se ha publicado y especulado. Todo fácilmente accesible desde buscadores…
Lo que sigue, es el relato que hacen las “hackers” profesionales, malotas y organizadas de La Nueve de Anonymous, supuestas autoras del desastre y de la supuesta “filtración” de los datos de más de 4,5 millones de usuarios y 1000 agencias de viajes, de lo sucedido:
Las fechas, lugares y técnicas utilizadas, así como las capturas de este reportaje y su edición están alteradas para no facilitarle el trabajo a esas otras profesionales que no dudamos nos siguen con delicadeza y tesón. Todo lo que leáis, veáis (oler no, pero os garantizamos que el humillo que nos rodea es fantástico también) puede ser irreal, ficticio… debéis cuestionarlo TODO. Mucho más a nosotras que no somos tangibles, sólo una idea que surca la red.
(Vayan por delante nuestras excusas para los más legos en vocabulario técnico. Le hemos dicho a las becarias que controlen un poco el tema, pero alguna se lanza y se pone a desbarrar con la terminología)
1 – El origen
Sabéis (y si no, os lo decimos nosotras) que la ciberseguridad, tal y como os la cuentan es una milonga para estudiantes de certificaciones y aprendices de “hacking ético” de las universidades y academias “especializadas”. Nuestros abuelos (La Novena compañía de la División Lecrerc) nos enseñaron que el tesón, la imaginación y las ideas conforman un principio tan fuerte como la fortaleza de las grandes organizaciones.
Nuestros objetivos no están en vulnerar, atacar o deformar webservers, servidores o VPS para hacernos con datos que podamos vender en eso que llaman la “web profunda”. Para más inri, avisábamos desde una red social siempre que salían nuestros HalfTracks. Vale que no de una manera clara, pero siempre con algo de humor…
La Junta de Andalucía siempre nos encantó como campo de entrenamiento y aprendizaje. Esa Sociedad Andaluza para el Desarrollo de las Telecomunicaciones; esos centenares de impresoras conectadas a la red que podíamos manejar desde nuestras alcantarillas; esas Universidades con sus miles de dominios y desarrollos; el CICA (Centro Informático Científico de Andalucía) y tantos más.
Nos había llegado un caso de corrupción en la venta de entradas de la Alhambra de Granada ocurrido entre los años 2002-2005 que se juzgó en 2018. Una trama en la que el Patronato de la Alhambra no quedaba muy limpio como tampoco algunos guías y empresas, y decidimos documentarnos mejor y ver cómo iba ese negocio de ventas de entradas.
¿Cómo se gestionaban las entradas en la época de las telecomunicaciones?¿Cómo habían avanzado tecnológicamente, Apps, webs, seguridad en los datos?¿Cómo se compraban y desde que plataformas?
Comenzaba eso que los “hackers blanquitos” llaman fingerprinting o footprinting y que nosotras llamamos buscar ropita sucia entre humo y cervezas.
Objetivo: Patronato de la Alhambra
Motivo: Comprobar seguridad de compradores de entradas online
Justificación: LOL y LULZ
2 – Exploración
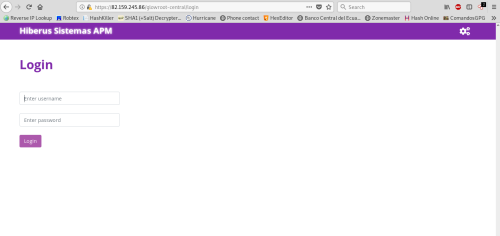
Nos sorprendió encontrar que el servicio de venta de entradas no estaba gestionado directamente por el Patronato y que ONO-Vodafone proveía la tecnología de comunicación y servidores. La red 82.159.245.0 – 82.159.245.255 nos daba en su Whois el nombre, dirección, y persona del registro: hiberus. El host donde estaba el webserver era el 82.159.245.172 con los puertos 80 y 443 abiertos.
Dos dominios:
a) tickets.alhambra-patronato.es
b) compratickets.alhambra-patronato.es
Desde el primero, se selecciona el tipo de entrada y desde el segundo se completa la compra facilitando fechas y datos.
La tecnología web utilizada: Bootstrap
La URL nos daba una pista sobre el sistema utilizado
Estábamos ante una infraestructura Microsoft ASP.NET y posiblemente ante un Microsoft SQL Server montado sobre Apache.
El SO sobre el que está montado el webserver es un Windows 8.1 o 2012 R2 y, efectivamente, un ASP.NET 4.0.30319, Microsoft IIS 8.5
Un poco desfasado todo. Siempre fastidia tener que actualizar sistemas por si la aplicación se nos jode y tenemos que sacarla de la fase de producción que nos da tan bonitos beneficios.
¿Quien era Hiberus?
El Whois nos había proporcionado una huella interesante sobre el propietario del software de ticketing :
En origen se llamaba IRITEC Sistemas Informáticos S.L. y se constituyó en S.A. como Hiberus en 2005 con un capital social de 16.695 €.
Su web nos aporta información sobre la empresa de Zaragoza y la progresión que ha ido adquiriendo desde 2005.
En 2017 adquieren el 51% de la empresa IACPOS especializada en ticketing y que había montado sistemas de venta de entradas en grandes museos, pabellones de deportes y diversas instituciones.
Buscar sus desarrollos en la red no era difícil, así que destinamos un grupito a esa tarea: Tyssen, El Prado, Palacio de Deportes de Zaragoza, etc, etc..
Mucha gente comprando entradas por internet. Teníamos curiosidad por comprobar la seguridad de esas aplicaciones y, lo reconocemos, no pedimos permiso a Hiberus para auditarles ¡cachis en la mar!
3 – “Marco busca a su mamá”
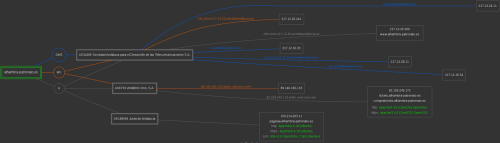
¡Humm! Sistema desactualizado, subdomios de Hiberus llamativos:
(desde la alarma han ido “pintando las paredes”, como es natural)
Nos pusimos a jugar con HackBar y BurpSuite para comprobar la fortaleza de las variables del SQL Server de Mocosoft y ¡Bingo!. En contra de lo que se ha dicho, el webserver tenía unas mínimas medidas de seguridad. No un WAF/IDS consistente, pero te dificultaba un poco la tarea. Tampoco mucho ¡eh!
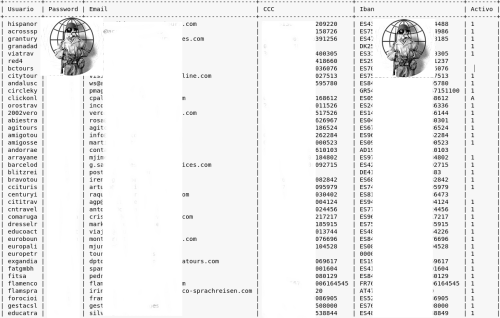
No nos costó demasiado sacar los usuarios de las Bases de Datos del Sistema:
Algunos dicen que ha sido un ataque profesional y organizado, pero la realidad es que ha sido el entretenimiento de una pandilla de perroflautas intoxicadas con buena hierba y Coronitas (nos sigue gustando el diminutivo) como es habitual. También, que desconocen los fines. Esos son sencillos de aclarar:
a) Demostrar que nada es seguro al 100%
b) Que debéis cuestionarlo TODO
c) El LULZ y el LOL de darle alguna colleja al sistema
Desde mayo, han sucedido acontecimientos que nos han alejado de las redes sociales. Uno es que Twitter (muy obedientes) nos suspendió la cuenta sin dar razones, aunque nos las podemos imaginar dada la política de ese contubernio mediático; otra, que nuestras “tropas” merecen un descanso y disfrutan de permisos por lugares indeterminados y alejados de visitas inoportunas.
¿Se reagrupará La Nueve de Anonymous?
Nuestras “guerreras” no se han diluido, siguen en la RED, en colectivos sociales, en CSO, en las calles y en el imaginario colectivo. Somos muchas, somos legión y debéis esperarnos. Aunque ya ha pasado tiempo, poco ha cambiado desde el 15M. La lucha sigue…
Llegando el 5 de noviembre Anonymus vuelve a recordarnos la fecha llamando a abandonar nuestras diferencias, reconciliarnos en la lucha y actuar en sinergía al menos por un día contra los problemas comunes y los enemigos del pueblo. Después de contar con más de 400 eventos en 2014, a 7 de octubre ya se han organizado más de 613 en distintas ciudades, promoviendo en más de 600 las Marchas del Millón de Máscaras#MMM.
Por qué el 5 de noviembre? Guy Fawkes inauguró la tradición protagonizando un atentado fallido contra el parlamento inglés y el poder tiránico de Westmisnter en la noche de Bonfire, en la llamada Conspiración de la Pólvora. De repente el sistema monárquico hegemónico tembló, las élites intocables sintieron miedo. Desde entonces simboliza, para todos los que nos sentimos oprimidos, el anhelo de liberarnos de las cadenas impuestas por nuestros congéneres más desalmados. Esto fue en 1606, llevamos 409 años en tal empeño. En fechas recientes su figura fue realzada por los movimientos sociales postcrisis del Occupy o 15-M.
Tenemos 364 días para nuestros planes de emancipación. Con máscara o sin máscara el día 5 de noviembre lucharemos juntos como uno solo.
Así que usted quiere unirse a Anonymous? No puede unirse a Anonymous. Nadie puede unirse. Anonymous no es una organización. No es un club, un partido o incluso ni un movimiento. No hay carta, ni manifiesto, no hay cuotas de afiliación. Anonymous no tiene líderes, no hay gurús, no hay conferenciantes. Todo lo que somos es gente que lleva a cabo acciones contra objetivos opresores mutuos, más parecido a avispones contra pollas intrusivas.
Por un período breve o prolongado de tiempo tenemos los mismos enemigos, compartimos objetivos comunes, propósito o desagrado.
Nadie puede hablar en nombre de Anonymous. Nadies puede hablar por usted o nosotros. Las acciones determinan quién y qué somos. Nadie puede decir quién está dentro y quién fuera. Sólo sus acciones decidirán si es aceptado o rechazado, repudiado o abrazado.
Somos más de lo que piensa. Somos más que lo que nadie piensa. Somos muchos. Somos legión. Somos rotundos. Y ahora eres unx de nosotrxs. La resistencia es la existencia.
Bienvenidx a Anonymous. Nos vemos el 5 de noviembre.
Mapa de eventos AQUÍ para el de noviembre- modificada el 07 de octubre con eventos en 613 ciudades.
Somos estudiantes, obrerxs, oficinistas, desempleadxs; Somos jóvenes y viejxs, llevamos ropa elegante o harapos. Somos hedonistas, ascetas, juerguistas o activistas. Venimos de todas las razas, países y etnias.
Somos muchxs. Somos sus vecinxs, sus compañerxs de trabajo, sus peluquerxs, sus conductores de autobuses y sus administradores de red. Somos la mujer y el hombre con la maleta en la calle o la persona del bar con la que está tratando de charlar. Somos anónimxs.
A muchxs de nosotrxs nos gusta usar máscaras de Guy Fawkes en las manifestaciones. A algunxs otras poco nos importa la máscara.
Si hablas con otrx Anonymous, puede que nunca sepas quién es. Puede ser hacker, cracker, phisher, agente, espía, provocador o su madre, padre, vecinx, amante, amigx, todxs y cada unx. No importa quién es Anonymous tanto como el valor de sus acciones. No apoyes Anonymous, apoya acciones.
¿Qué es lo correcto? La única persona que puede decirle que es lo correcto para usted es usted mismo. Usted es también la única persona que debe seguir. No tenemos líderes. Usted es únicx responsable de sus acciones. Haga lo que crea correcto. No haga lo crea incorrecto.
No importa quién sea Anonymous tanto como el valor de sus acciones. No apoye Anonymous, apoye acciones. Anonymous puede ser una idea, pero el mundo no va a cambiar solo con bellas palabras. Sus acciones son importantes con o sin Anonymous, Verbos por encima de sustantivos.
Comunicado de Anonymous a las fuerzas represivas. Lista ampliada.
Actualización del 24/11/2012. Al parecer en la isla se les han colado algunos civiles, los cuales indicamos más abajo. Son personas con "perfíl público", así que esperamos que aprovechen la publicidad extra que se les brinda.
#LalistadeV #HolaDictadura #SOS27M #OPIDMossos
Hola policia!
Ha pasado más de un año y parece como si fuera ayer cuando nos conocimos. Te acuerdas?
Para nosotros es difícil olvidaros !-)
#27M #15J #29M #14N
Desde el 27M hasta hoy no han parado de llegar a nuestras pantallas imágenes de vuestra intensa actividad represora, sobre todo en la ciudad de Barcelona. Esta última semana hemos asistido a un nuevo salto de violencia contra el pueblo: le habéis abierto la cabeza a un niño de 13 años y una señora de 45 años ha perdido la visión en un ojo gracias a vuestra brutal represión.
Es conocido el trabajo que hacéis para el señor Puig. Palizas, torturas, detenciones, multas , circos y espectáculos muy malos de criminalización vulgar. Sí, lo sabéis, hablamos de vuestra famosa #listadePuig.
Tampoco es oculto que os libráis de la justicia por medio de la conocida táctica de no ir identificados. Que por medio de esta estrategia habéis podido salir impunes de múltiples denuncias de brutalidad policial. En especial – y en el caso más flagrante y doloroso – el desalojo de la plaza Cataluña.
Es por eso que en honor a todas las víctimas de vuestra represión Anonymous va pagaros con vuestra misma moneda.
En adelante nos hemos tomado la libertad de fisgonear un poco en vuestro sistema con el objetivo de iniciar nuestra propia lista:
#LaListadeV
La lista donde aparecen los nombres de los encargados de reprimir las voces del pueblo que lucha contra la dictadura financiera de políticos y banqueros.
Anonymous anuncia que si no cesan las injusticias contra el pueblo no pararemos de filtrar información de vuestra actividad opresora.
Es hora de rebelarse contra los miles de desahucios que se dan todos los días en el reino de España.
Es hora de rebelarse contra la subida del IVA y los recortes en las pagas de navidad.
Es hora de no ser complices de las fechorias y mentiras del cuerpo de polica de los Mossos de Esquadra.
Parad el espectáculo, el pueblo ya no os teme!
Filtrado de nombres y números de placa de agentes de la Brigada Móvil de Antidisturbios [BRIMO]
> Jaume Antoni Segarra Barrio, número 2.202
> Arturo Ramírez-Montesinos Krogulski, número 4.700. Este tipo aparece en linked como "Development Director at Cyklos Solutions, S.R.L. and Owner, Cyklos Solutions, S.R.L". No aparecen más referencias de él ni a su número de supuesta placa.
> Guiomar Ramírez-Montesinos Krogulski, número 6.942. Según linked Directora en Centro Terapéutico Mezquida, directora en Xàbiawebs, directora en Xàbia AL DIA.
> Josep Lluís Monasterio Moran, número 2.804, DNI 37.329.51.0, profesor de en la Universidad Ramón Llull como policía de la científica, vergüenza de universidad.
> Joan Capdevila Guerrero, número 1.960, condecorado por bastardo.
> Lluís Jordi Molla Lozano, número 2.117
> Jesús Pereiro Diáz, número 2.145, otro psicópata maestro de artes marciales del Gimnasio Ninpo de Rubí
> Josep Lluís Montesinos Sancho, número 1.567
> Alejandro Sánchez Gonzàlez, número 1.992
> Rafael Hurtado López, número 2.065, Delegado Territorial de la Región Metropolitana Nord I Egara del sindicato policial CAT. En esta publicación hacen un guiño a nuestro amigo Guy Fawkes, conocido como V.
> Marc Pla Simon, número 3.502
> Ivan Sanz Valiente, número 4.943, aficionado a las carreras.
> Antoni Besalduch Ruiz, número 1.685
> Joan Antoni Alsina Delcor, número 1.924, aficionado a las carreras de bici.
> Alejandro Martínez Soler, número 4.028
> Fransesc Salvador Marquez Nuñez, número 1.794
> Rafael Carles Bausa Plaja, número 1.943
> Ignacio Isern Cuesta, número 3.964
> Oscar Oliva Torres, número 4.786
> Antoni Durban Blanco, número 2.008
>>>>>>> #LalistadeV
PDT 1: Con Windows el trabajo de abrir puertas es muy poco divertido !-)
PDT 2: Dejad de proteger a los bancos y a los políticos todavía estáis a tiempo de uniros a la R-evolution.
Recordad:
Somos Anonymous
No olvidamos
No perdonamos
Esperadnos!

 Muchos organizadores se están reuniendo en un servidor de Discord: https://discord.gg/ftTRw2Z